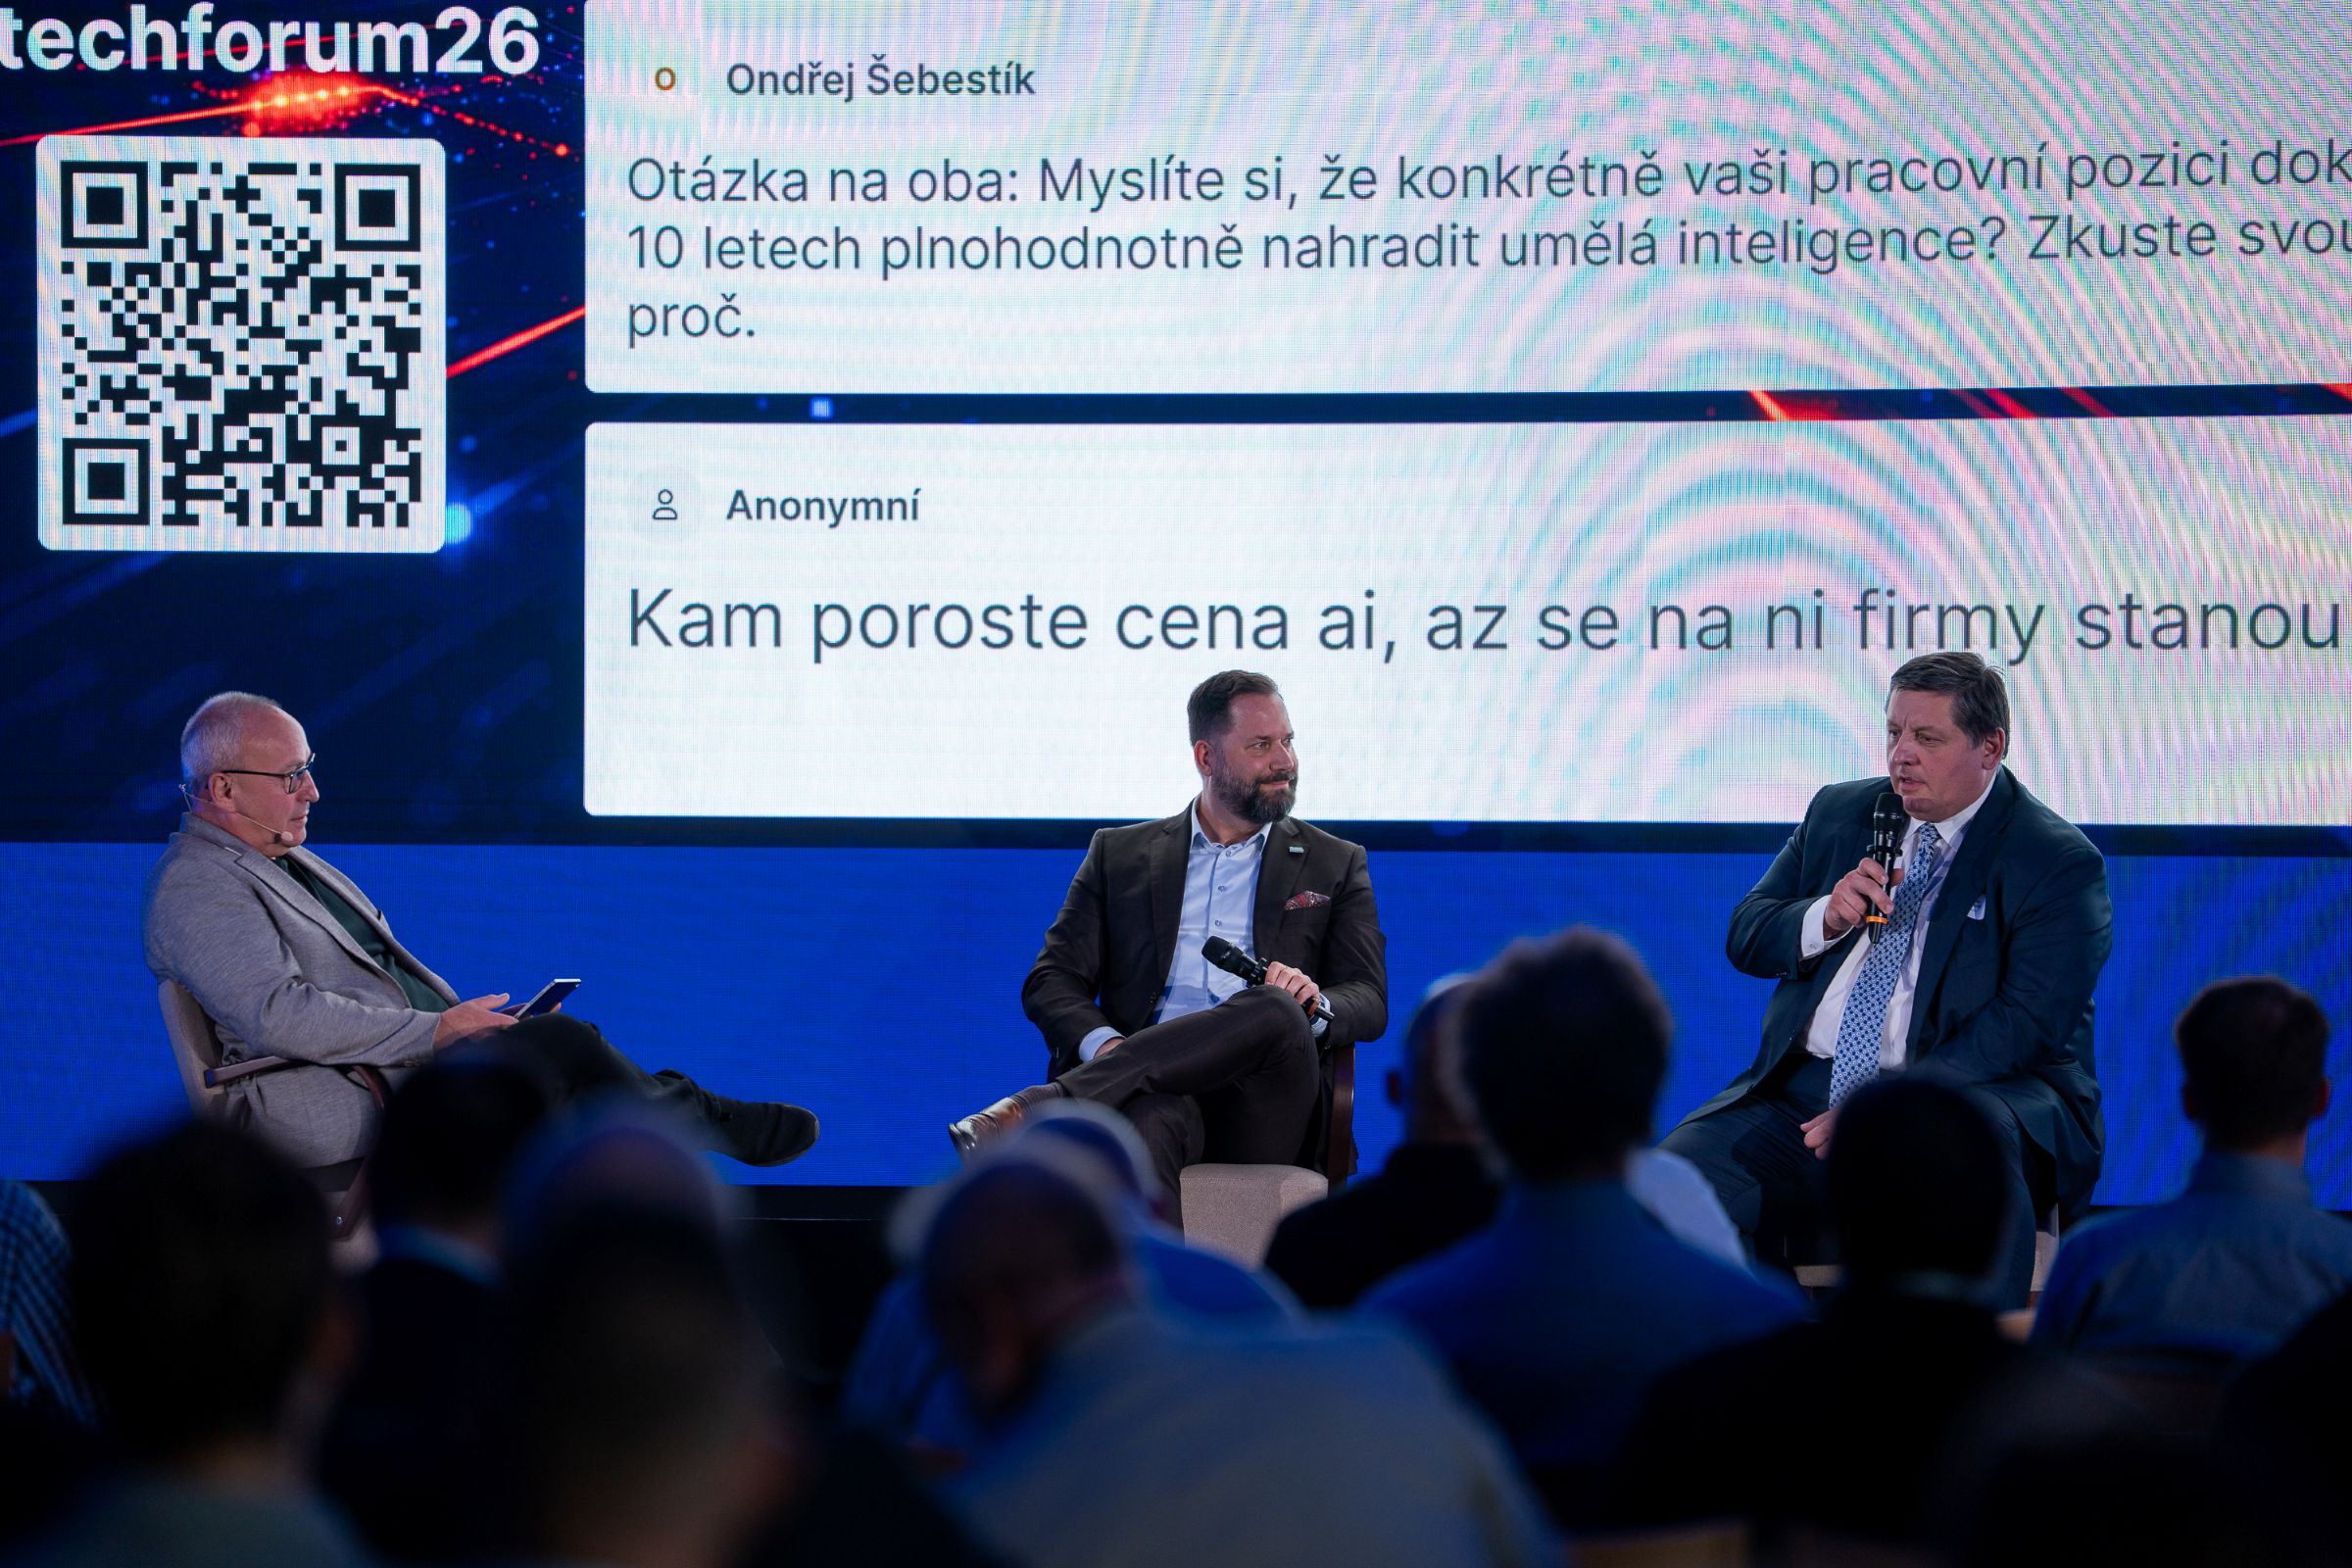
Zákon o kybernetické bezpečnosti, který implementuje evropskou směrnici NIS2, začal platit už před rokem. Právě teď ale přichází období, kdy se začne kontrolovat jeho dodržování a soulad s předpisy a za nedodržení hrozí vysoké pokuty. Jsou na to české firmy a instituce připravené? Tuhle otázku smetl hned v úvodu ze stolu Tomáš Kubát, šéf tuzemského HPE: „Jedna věc je zákon, ale my přece všichni pečujeme o klid a bezpečnost firem a to děláme, pokud jsme rozumní, i bez zákona. Nikdo by jeho požadavky neměl být překvapen,“ zdůraznil a většina sálu, zaplněného téměř sedmi stovkami lidí, pokyvovala.
Zákon platí. Na někoho je to ale příliš
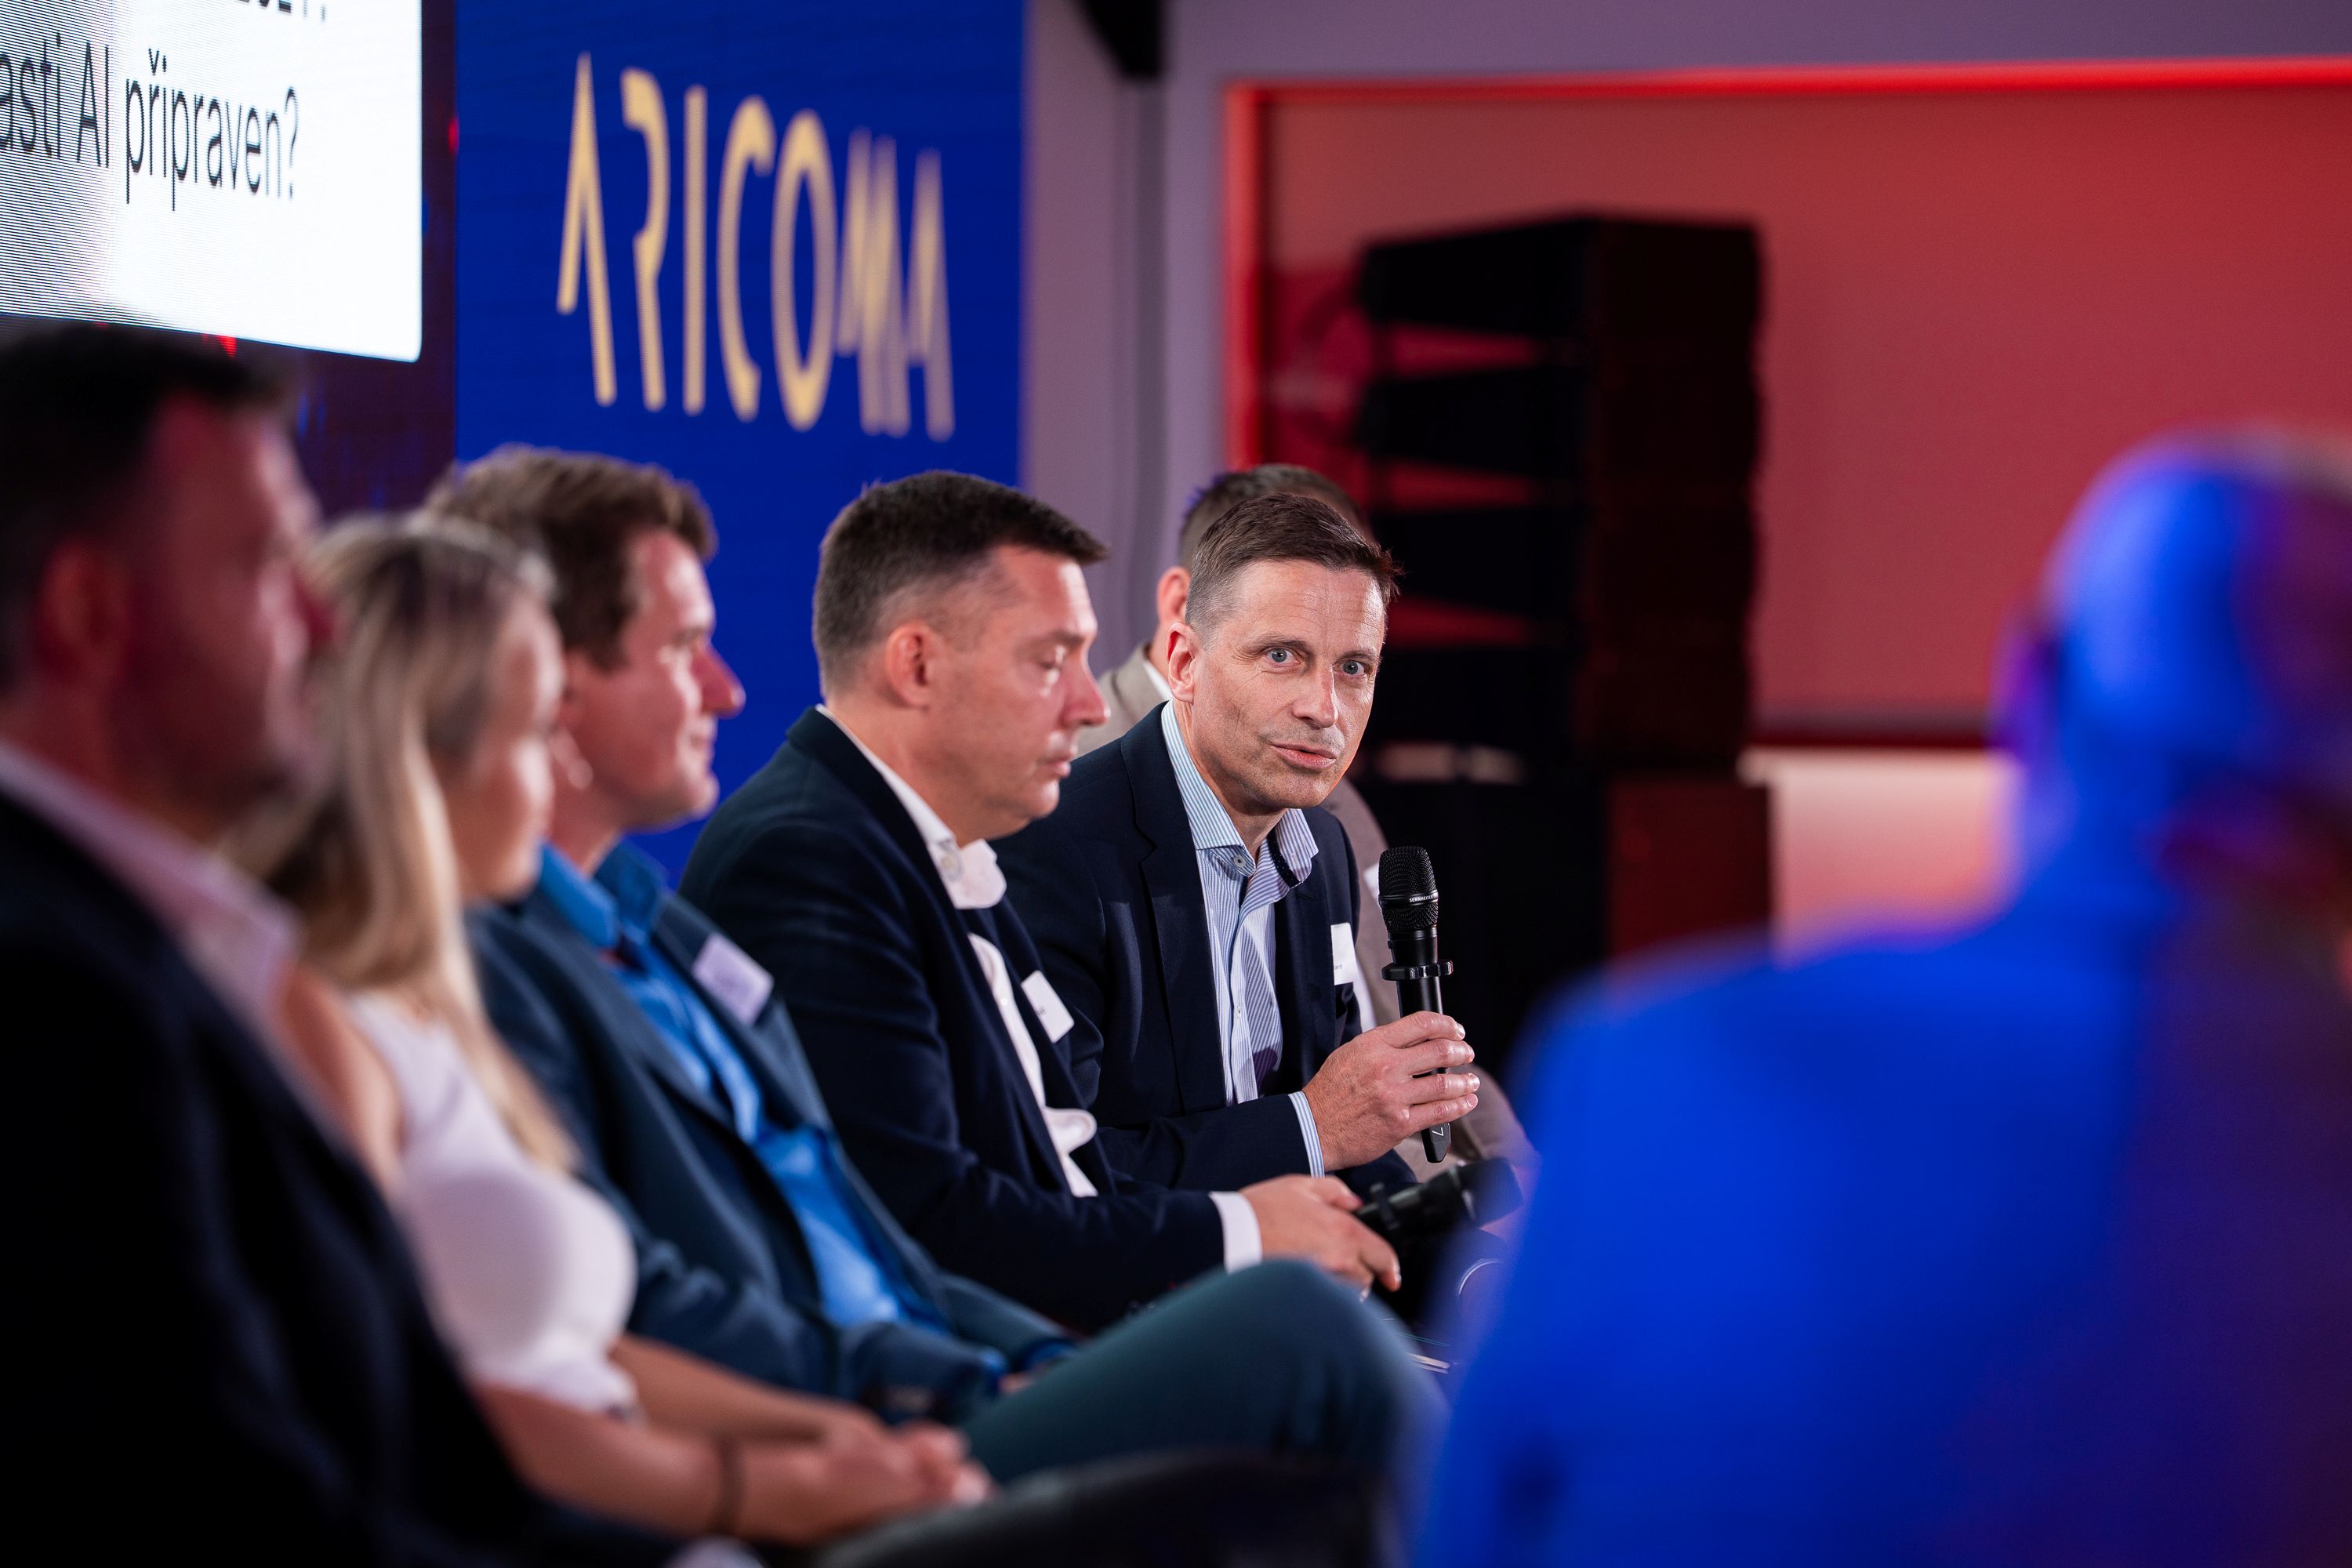
Proti tomu ale stojí data z výzkumu společnosti ESET. „Každé dva roky si děláme průzkum, kde se firem ptáme, jak jsou na tom. A když jsme se naposledy ptali na otázky spojené s připraveností na kyberzákon, 33 procent respondentů řeklo, že nejsou, nemají zdroje. Ať už finanční nebo lidské,“ řekl Jan Urbík, country manažer společnosti. Mimo jiné proto má mít ESET na svém webu od října „kybernetickou kalkulačku“, dotazník, jehož prostřednictvím si subjekty můžou zmapovat, co je ohrožuje nejvíc.
Že bude množství rizik jenom růst, je vzhledem k rychlému vývoji umělé inteligence jasné. Když padla na pódiu otázka, kam se posune vývoj AI za dva tři roky, přesnou predikci si nikdo nedovolil. Drobných střípků a obřích výzev ale zazněla řada.
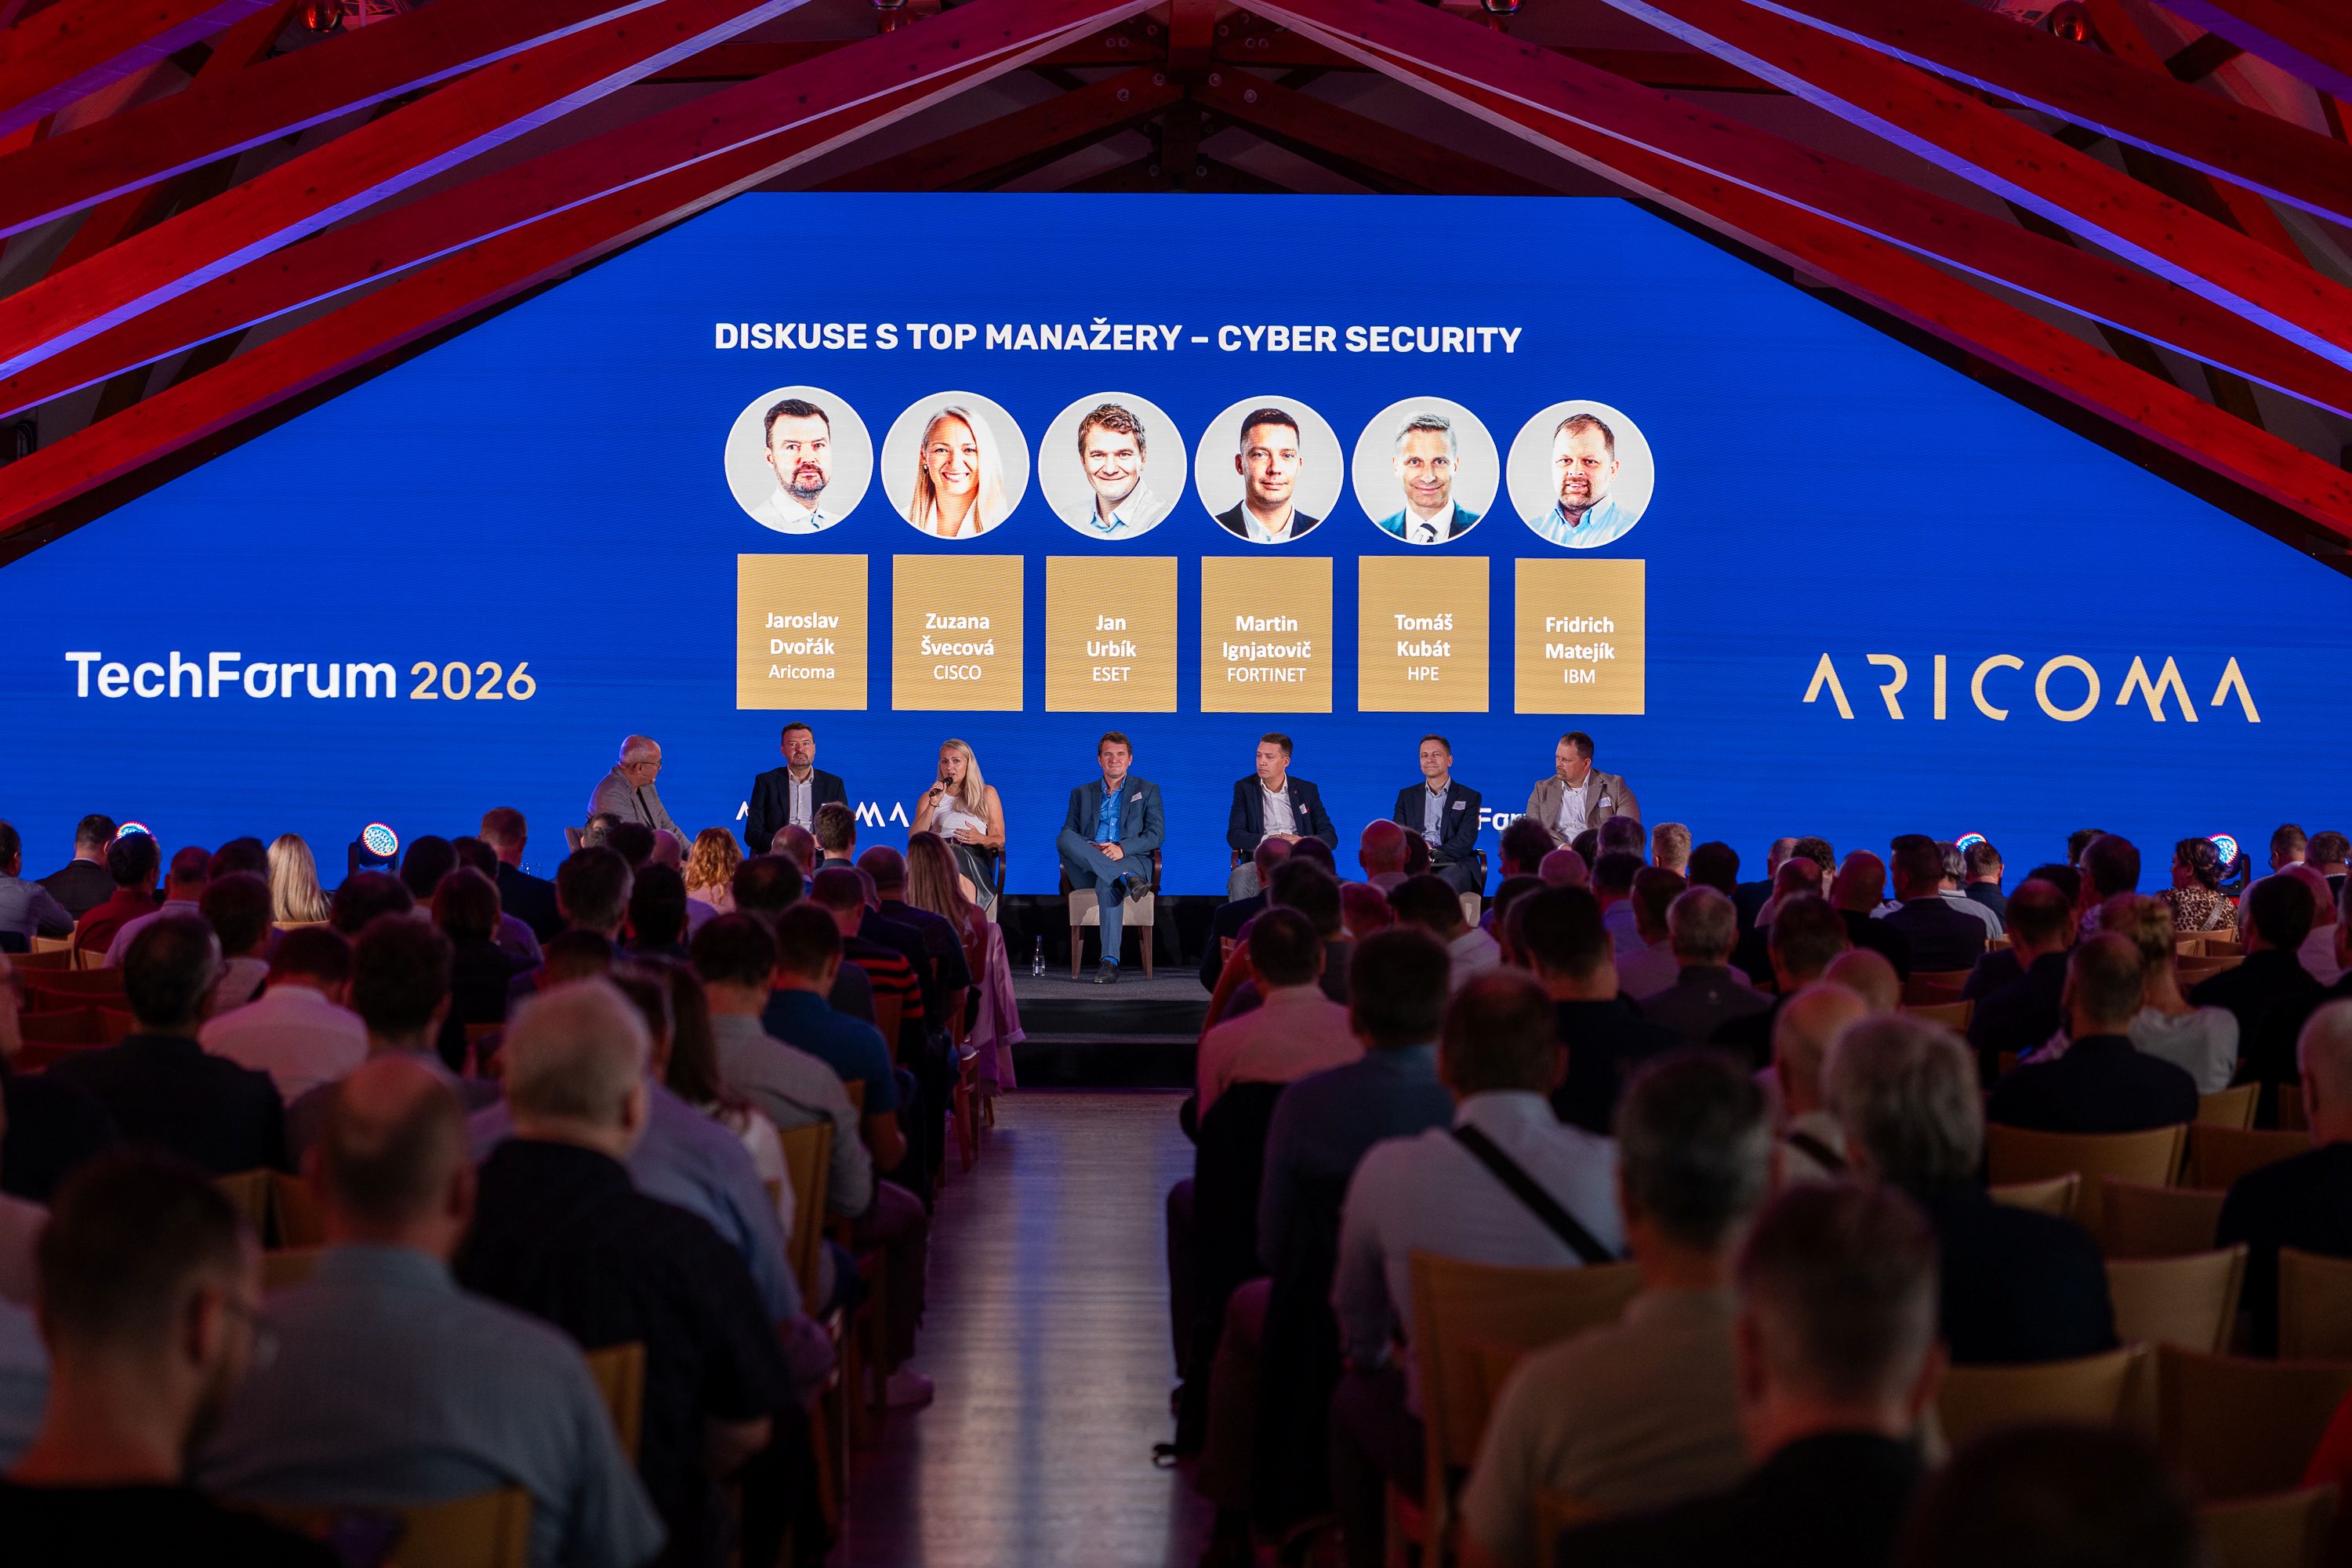
„Když se bavíme o tom, co je největším zájem uživatelů, kteří nasazují AI, tak se řeší, co to umí, kolik to stojí a kolik to potřebuje tokenů. Na bezpečnost se ale úplně kašle, nikdo na ni nekouká,“ přišel s rázným tvrzením Martin Ignjatović z Fortinetu. A program TechFóra mu dal za pravdu. Ve všech sálech se řešilo, jaké nástroje použít na sledování činnosti AI nástrojů a jejich rozhodnutí nebo na mapování toho, jak zaměstnanci s AI pracují, aby byla data firem a institucí v bezpečí.
Nové nástroje, staré problémy
Že teď data v bezpečí nejsou, potvrdilo hned několik příběhů přímo z terénu. „U zákazníka ze státní správy se stalo, že zaměstnanec při využití jednoho z nástrojů umělé inteligence zkusil, jestli mu AI pošle platy všech zaměstnanců. A excel přišel,“ zmínila Zuzana Švecová, ředitelka českého Cisca. Upozornila tak na problém, který akcentovalo hned několik lidí: Při masivním nasazování agentů a firemních AI systémů často vyplyne na povrch nepořádek v oprávněních – k datům mají přístup i lidé, kteří by je mít neměli.
Řešil se také rychlý pokrok v tom, jak uživatelé s AI pracují. Od jednoduchého promptování jsme najednou v éře agentického přístupu. Z publika tak padla otázka, jestli už se umělá inteligence nevymyká kontrole. „Vidíme, že agenti spolu komunikují, vytváří si vlastní pravidla a začíná to být komplexní problém. Proto má pro nás všechny být taky tématem komplexní správa bezpečnosti. Je třeba to řešit, ne čekat,“ vypíchnul Fridrich Matejík z IBM a na něj hned navázal Jaroslav Dvořák z Aricomy: „Socrates kdysi kritizoval vznik písma s tím, že když si budeme zapisovat, přestaneme využívat mozek. Dnes vedeme podobnou debatu. AI nemá smysl zavrhovat, ale měli bychom ji používat řízeně,“ podotknul Dvořák. O řízení se proto mluvilo na úrovni Evropy, Česka, firem, institucí i jednotlivce.
Ti na špici nečekají
Nutnost bránit se čím dál většímu množství kybernetických útoků, chránit data tak, aby se s nimi pracovalo správně, a zároveň využívat co nejvíc příležitostí, které umělá inteligence přináší. Právě to teď společnost potřebuje vyvažovat.
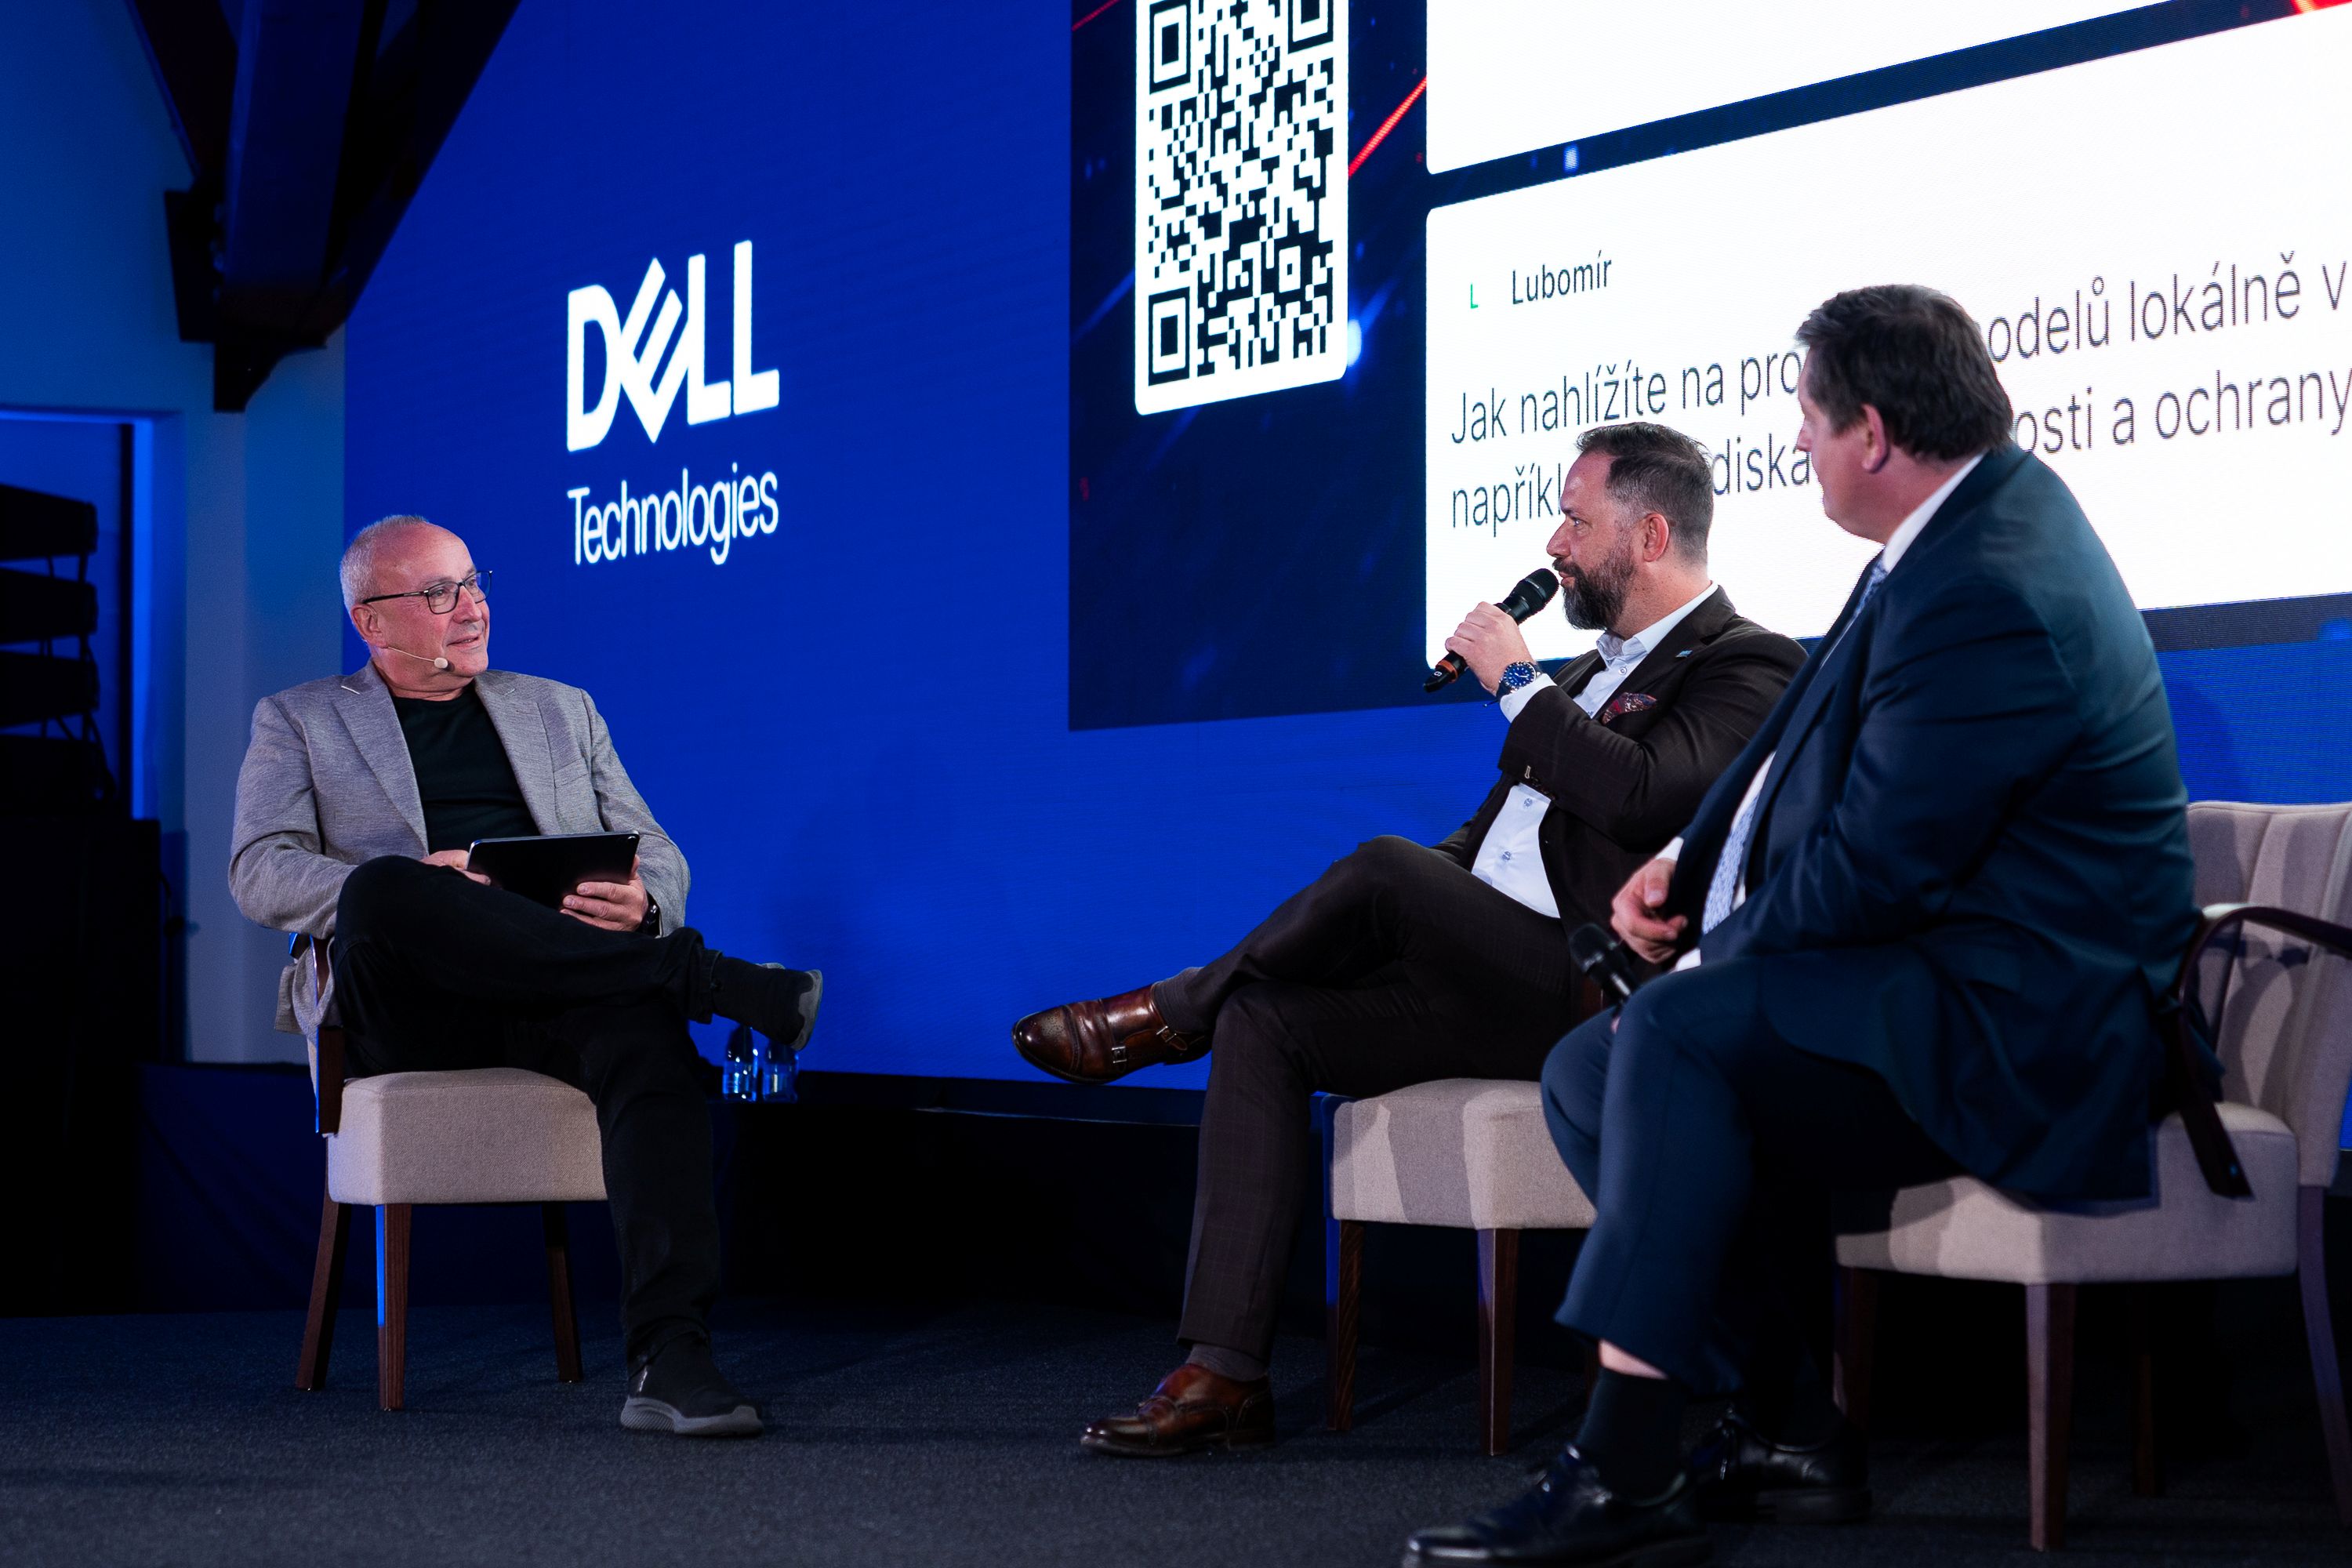
„Nejdřív jsme zjišťovali, co to vlastně umělá inteligence je, pak jsme si s ní hráli a teď jde o to, jak z ní dostat hodnotu,“ zmínil Martin Maštalír z Dell, na kterého navázal šéf českého Microsoftu Michal Stachník. Ten porovnal, jak si jednotlivé státy stojí z hlediska míry adopce AI. „Jako Microsoft si děláme mezinárodní porovnání a nejsme na tom vůbec špatně, Česko je na 26. místě, na úrovni Německa nebo USA. Překotný vývoj ale vede k tomu, že si někdo říká, že počkáme, abychom nevsadili na špatného koně. A to je právě rozdíl proti těm, kteří jsou na špici. Ti nečekají.“
TechFórum tak ukázalo, že v éře AI už nejde jen o to, co všechno technologie dokáže, ale především o to, jak rychle ji dokážeme nasazovat, aniž bychom ztratili kontrolu nad daty, bezpečností a odpovědností.